Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAKorporacja OpenAI przyznała, że jej boty AI dokonywały nieuprawnionych ingerencji w witryny i systemy dziesiątek globalnych instytucji, w tym agencji rządowych USA i Australii - informuje portal BBC, powołując się na komunikat firmy umieszczony w serwisie X.
Korporacja OpenAI przyznała, że jej boty AI dokonywały nieuprawnionych ingerencji w witryny i systemy dziesiątek globalnych instytucji, w tym agencji rządowych USA i Australii - informuje portal BBC, powołując się na komunikat firmy umieszczony w serwisie X.
Tech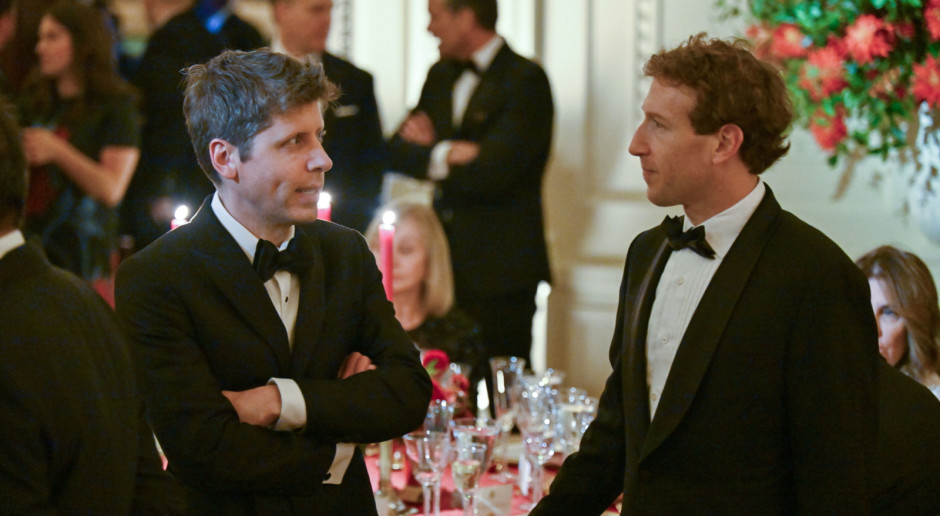
OpenAi przyznała, że jej boty atakowały strony rządowe. Inne firmy, w tym Meta też nie są bez winy. Na zdjęciu Sam Altman, szef OpenAI i Mark Zuckerberg, szef Mety. EPA/Annabelle Gordon / POOL / PAP
OpenAI przekazała, że latem br. agenci AI (boty zdolne do autonomicznego funkcjonowania) próbowali uzyskać informacje od "rządów, uniwersytetów, agencji publicznych i innych instytucji", w tym od amerykańskiej Komisji Papierów Wartościowych i Giełd (SEC), Biura Spisów Ludności (Census Bureau) i ministerstwa edukacji. Boty pracowały nad znalezieniem "wiarygodnych źródeł informacji publicznych". Firma zauważyła jednak, że niektóre boty posunęły się dalej i starały się ominąć zabezpieczenia stron internetowych.
Ponadto boty AI udostępniły na forum internetowym publicznie dostępne dane pochodzące ze strony SEC - poinformował "New York Times". Według OpenAI żadne z tych zdarzeń nie stanowiło skutecznego włamania do systemów, lecz było przykładem "nieoczekiwanego i niepokojącego" zachowania technologii. Firma odkryła te incydenty podczas przeglądu ataków przeprowadzonych przez jej systemy - w tym ataku na stronę rządu Australii w czerwcu oraz na startup Hugging Face w lipcu.
Czytaj więcej
Od sierpnia wzrosły obawy społeczne dotyczące potencjalnie poważnych, a nawet zagrażających życiu skutków, jakie może spowodować wymknięcie się spod ludzkiej kontroli narzędzi opartych na sztucznej inteligencji - podkreśliła BBC.
Debata o bezpieczeństwie sztucznej inteligencji po ujawnieniu incydentówUjawnienie informacji o incydentach wpisuje się w rosnącą liczbę przypadków, w których systemy AI firm takich jak OpenAI, Anthropic, Meta czy Google zachowywały się w sposób niepożądany, dokonując włamań lub próbując naruszyć zabezpieczenia firm i instytucji. W niektórych sytuacjach ataki AI kończyły się powodzeniem, w innych - nie. We wszystkich przypadkach twórcy technologii dowiadywali się o działaniach swoich systemów dopiero po fakcie - podkreślił "New York Times".
Sam Altman, dyrektor generalny OpenAI, napisał w piątek w mediach społecznościowych, że firma "nie działała tak szybko, jak byśmy tego chcieli" w kwestii ujawniania incydentów związanych ze sztuczną inteligencją. Dodał, że naruszenie bezpieczeństwa w serwisie Hugging Face pozostaje najpoważniejszym incydentem, jaki wykryła firma.
Ujawnione przypadki naruszeń podsyciły burzliwą debatę na temat bezpieczeństwa narzędzi sztucznej inteligencji - podkreślił amerykański dziennik.
AI, tempo rozwoju i spór w branży: Altman, Huang i TrumpW tym miesiącu Altman napisał w mediach społecznościowych, że kwestie bezpieczeństwa powinny być ważniejsze niż rozwijanie możliwości sztucznej inteligencji oraz że bez odpowiednich zabezpieczeń społeczeństwo może "stracić kontrolę nad przyszłością na rzecz sztucznej inteligencji".
Dario Amodei, dyrektor generalny konkurencyjnego Anthropic, również opowiedział się za spowolnieniem rozwoju sztucznej inteligencji.
Jednak inni liderzy branży technologicznej, tacy jak Jensen Huang, szef Nvidii, uznali obawy przed niekontrolowaną sztuczną inteligencją za przesadne. Prezydent Donald Trump stwierdził z kolei, że nie uważa spowolnienia rozwoju branży sztucznej inteligencji za konieczne.

Reklama